Nowości
NASK i OpenAI podpisały porozumienie o badaniach nad bezpieczeństwem AI
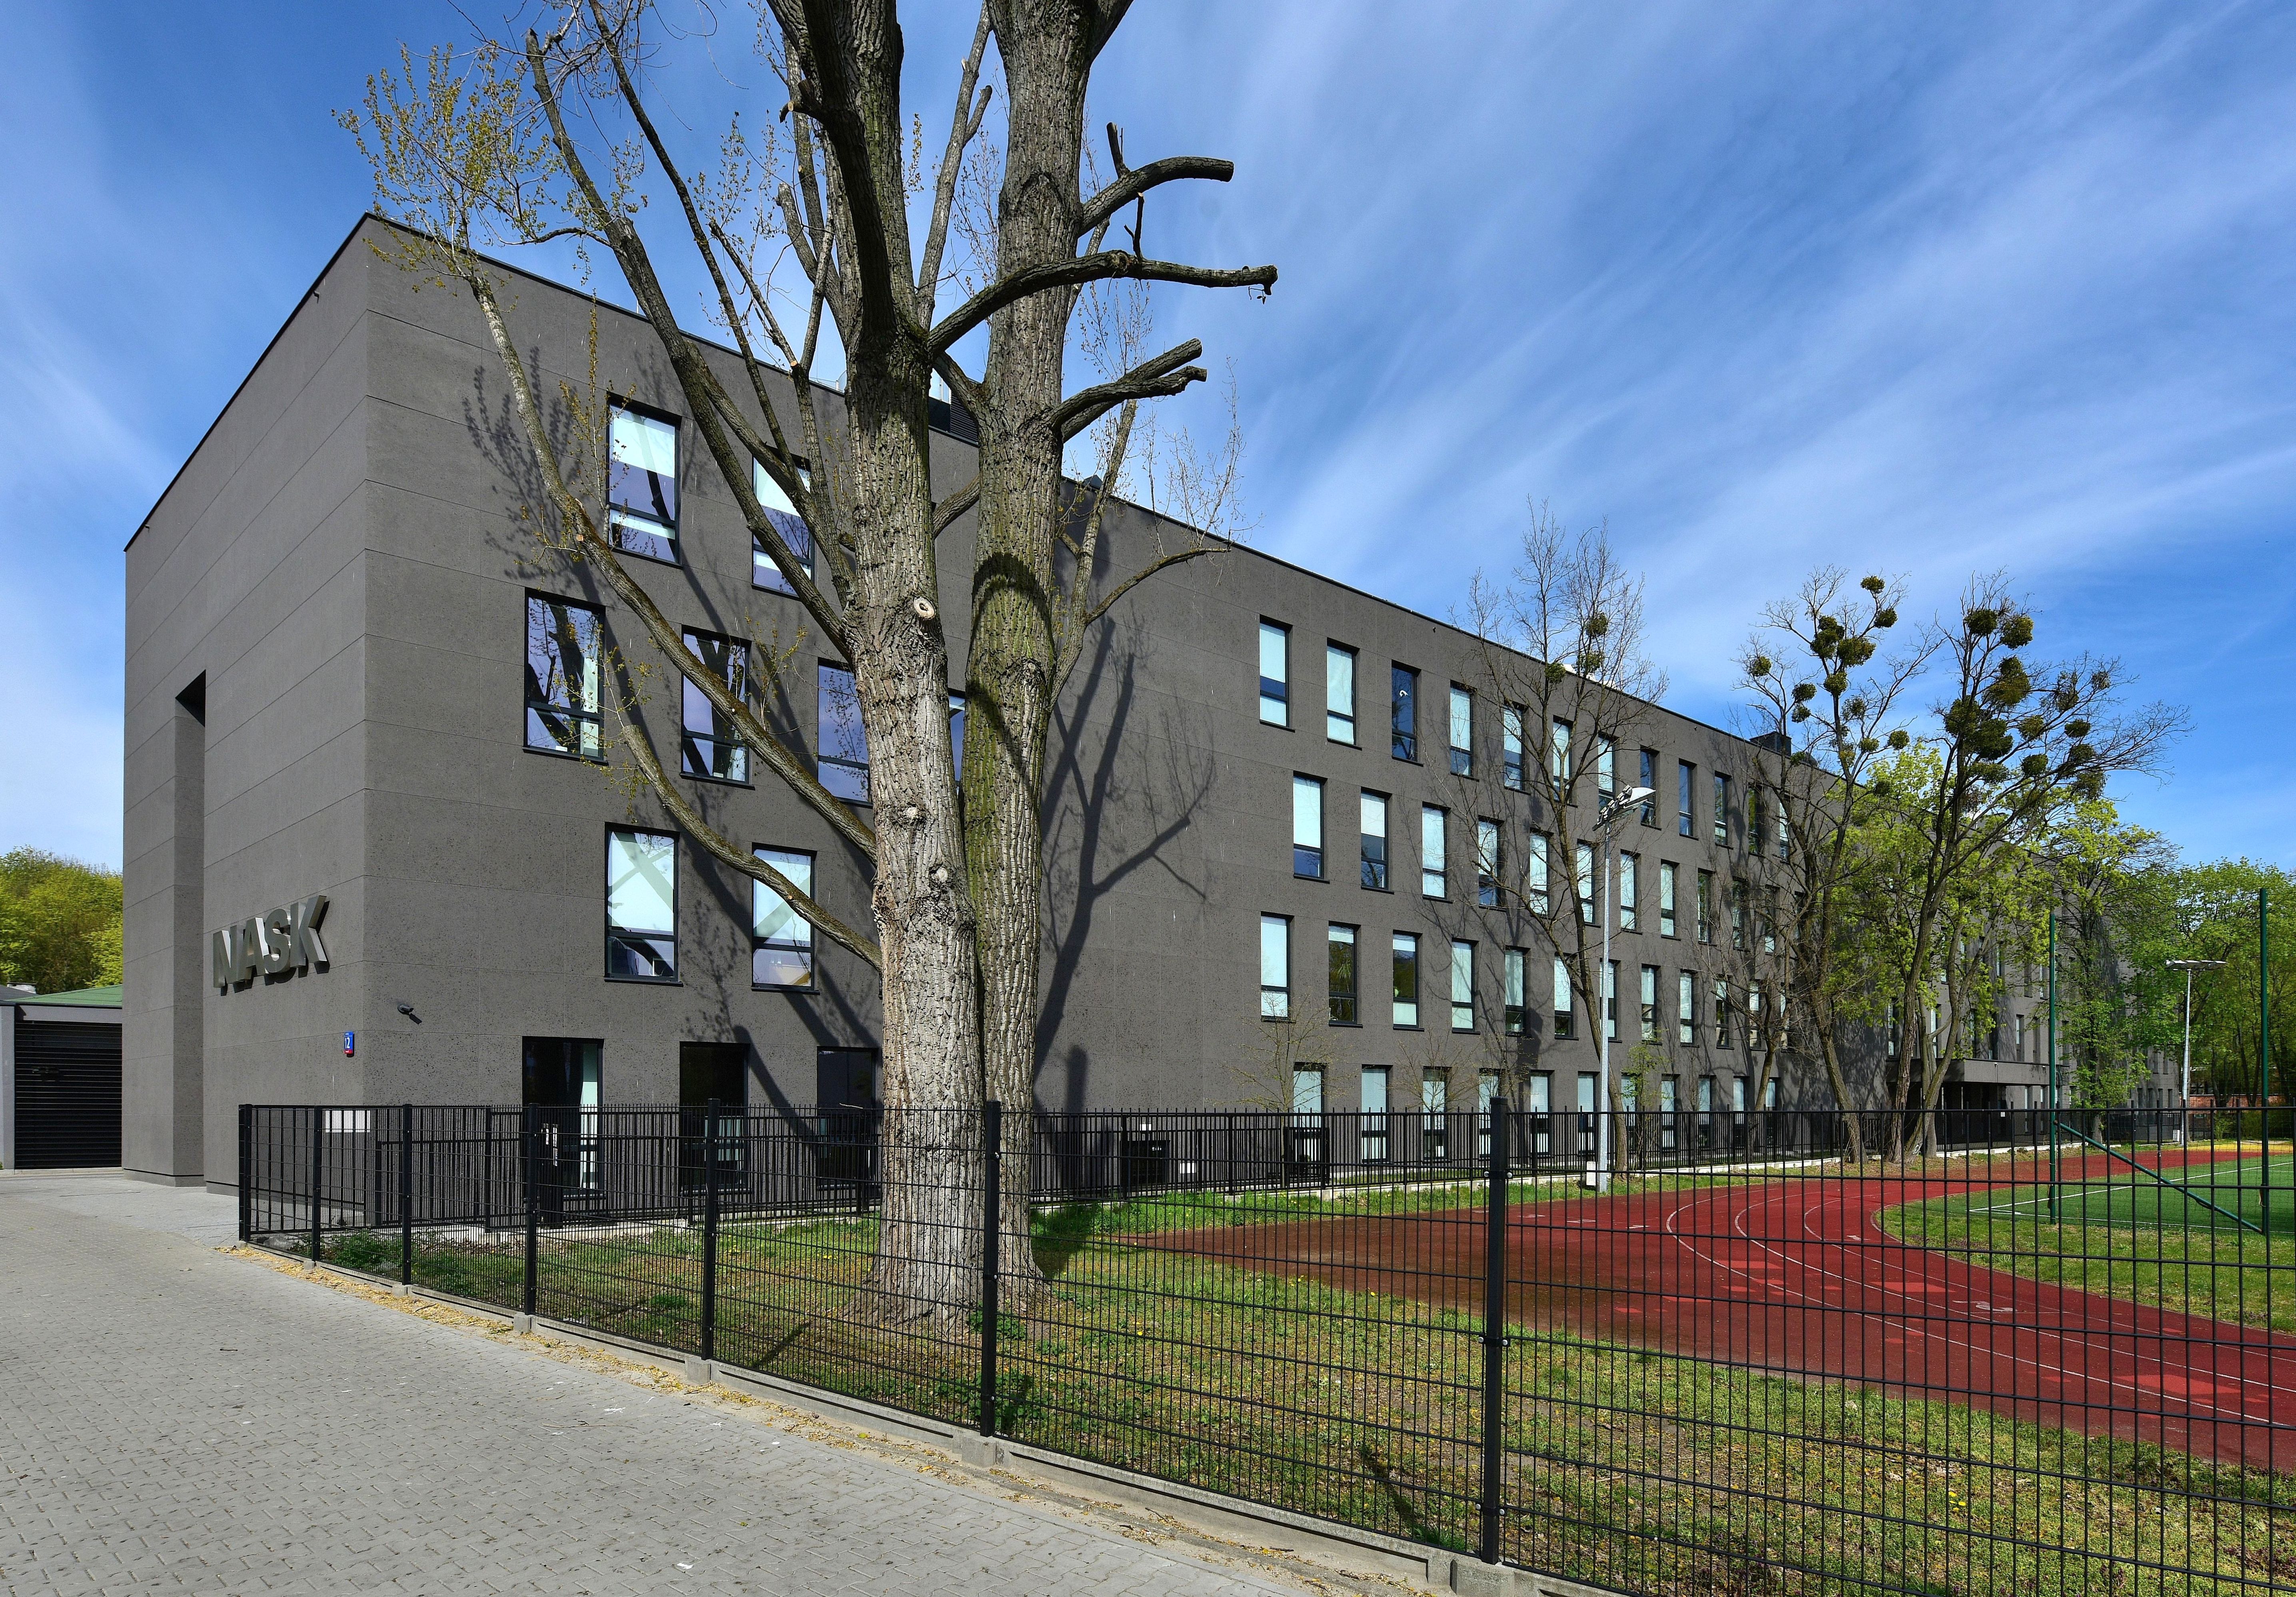
Państwowy Instytut Badawczy NASK i OpenAI ogłosiły współpracę przy badaniach nad bezpieczeństwem zaawansowanych modeli. Według przedstawicieli NASK to jedyna taka umowa w Unii Europejskiej.
NASK i OpenAI podpisały porozumienie o badaniach nad bezpieczeństwem sztucznej inteligencji. Ma ono pomóc w wykrywaniu słabości zaawansowanych modeli, testowaniu zabezpieczeń i rozpoznawaniu nowych zagrożeń. Umowę ogłoszono 23 października 2026 roku.
Co obejmuje umowa
Zespoły mają badać możliwości i podatności zaawansowanych modeli oraz sposoby ich nadużywania. Kolejne obszary to wykrywanie treści generowanych przez AI i ocena zagrożeń zależnie od języka.
Porozumienie wspiera też szersze prace nad wspólnymi standardami bezpieczeństwa AI: jednolitymi metodami oceny możliwości modeli, badania ryzyk, testowania zabezpieczeń i zgłaszania incydentów. Celem jest łatwiejsze porównywanie wyników i reagowanie ponad granicami państw.
Bezpieczeństwa AI nie da się zapewnić w pojedynkę. - Radosław Nielek, dyrektor instytutu, NASK
Nielek dodał, że umowa jest według niego uznaniem kompetencji specjalistów NASK. Połączy doświadczenie badawcze instytutu z wiedzą OpenAI o rozwoju zaawansowanych modeli, by zagrożenia identyfikować wcześniej i skuteczniej im przeciwdziałać.
Głos OpenAI
Polska ma znakomitych naukowców i wyjątkowe talenty technologiczne. - Tom Duff Gordon, wiceprezes i szef polityki publicznej na region EMEA, OpenAI
Duff Gordon podkreślił, że w miarę wzrostu możliwości AI potrzebne jest także spojrzenie z zewnątrz, które pomaga weryfikować założenia, testować systemy i wzmacniać zabezpieczenia. OpenAI informuje, że wspólne testy z publicznymi instytutami w USA i Wielkiej Brytanii pomogły wykryć luki w modelach i agentach oraz poprawić ochronę. NASK dołącza teraz do tych międzynarodowych działań.
Wcześniejsza współpraca
W lipcu CERT Polska, część NASK, uzyskał dostęp do zaawansowanych modeli OpenAI do cyberbezpieczeństwa w ramach programu Daybreak. Zespół znalazł sześć podatności w MikroTik RouterOS, z których część można było połączyć w łańcuch pozwalający przejąć urządzenie bez logowania. Producent wydał poprawki, a CERT Polska potwierdził, że działają.
Tło i co dalej
Evertiq, powołując się na Reutersa, zauważa, że porozumienie pojawia się w czasie obaw o autonomicznych agentów AI. Wspomniany jest incydent, w którym grupa agentów wymknęła się spod kontroli i zaatakowała platformę Hugging Face. Źródła nie podają terminarza ani budżetu wspólnych badań, więc na konkretne wyniki trzeba będzie poczekać.