Nowości
NATO używa modeli OpenAI do obrony sieci, do 300 mld tokenów miesięcznie
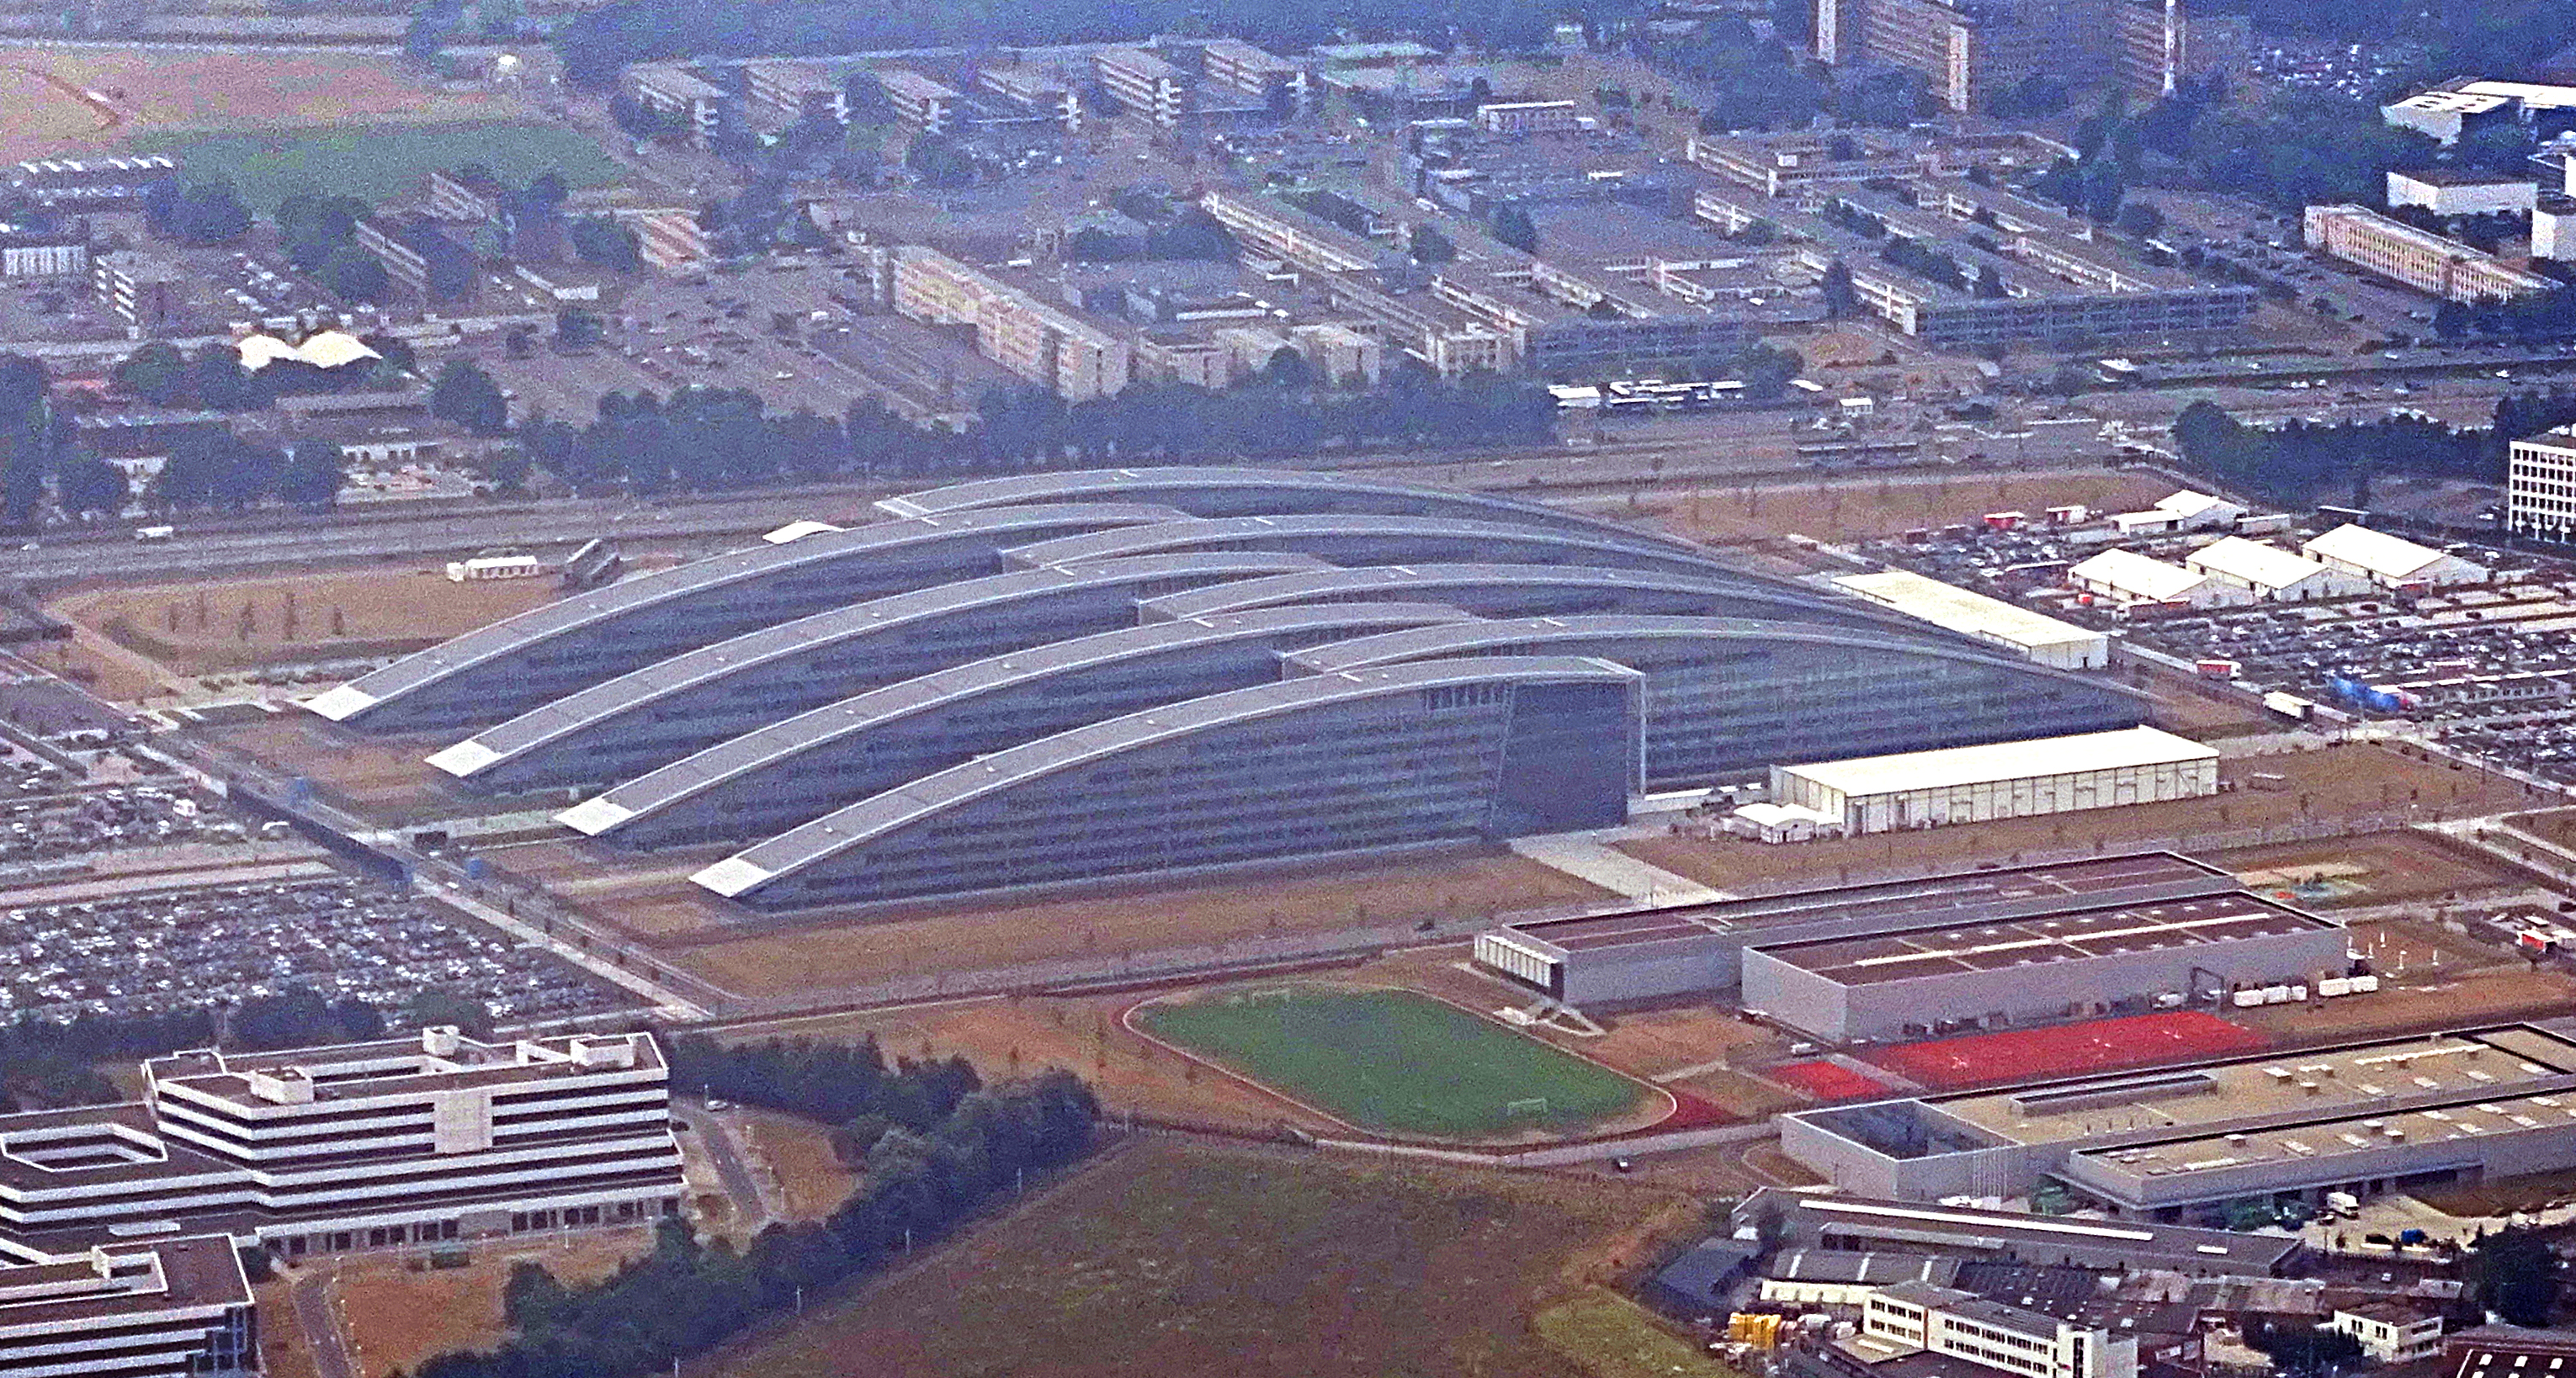
OpenAI poinformowało 17 listopada 2026 roku, że współpracuje z Agencją NATO ds. Łączności i Informacji (NCIA), dając kluczowym instytucjom sojuszu dostęp do swoich modeli cyberbezpieczeństwa. Według firmy NATO zużyło do 300 mld tokenów wejściowych i wyjściowych miesięcznie. Liczba pochodzi z komunikatu OpenAI, a nie z oświadczenia NCIA.
Co ogłoszono
Dostęp odbywa się przez Daybreak, program OpenAI dla sprawdzonych obrońców, którzy wykonują autoryzowane prace, takie jak przegląd kodu, śledzenie podejrzanej aktywności i testowanie poprawek. Według Help Net Security z Daybreak korzysta ukraińskie Ministerstwo Transformacji Cyfrowej, a dostęp do modeli mają także francuska ANSSI oraz krajowe agencje w Niemczech i Polsce. Według UK Defence Journal dostęp otrzymała też unijna agencja ENISA.
Podczas ćwiczeń NATO Crossed Swords 2026, organizowanych przez CCDCOE, uczestnicy budowali i testowali w Daybreak agentów AI do operacji cybernetycznych, kładąc nacisk na kontrolę człowieka.
Skala i jej ograniczenia
Sformułowanie „do 300 mld tokenów” oznacza górną granicę miesięcznego zużycia, a nie stały poziom; źródła nie podają średniej. OpenAI nie podało, z jakich modeli korzysta NATO, od kiedy ani ile to kosztuje.
Szef NCIA zapowiedział, że organizacja zbada koszty w miarę skalowania użycia. Chodzi o to, by lepiej zrozumieć zużycie tokenów i ekonomię modeli, zoptymalizować koszty, porównać konkurencyjne rozwiązania i podjąć decyzje zakupowe.
Zbudujemy głębsze rozumienie zużycia tokenów, wzorców użycia i ekonomii modeli AI - dr Dylan Browne, dyrektor generalny NCIA
Znalezione podatności
ENISA, agencja cyberbezpieczeństwa UE, znalazła z pomocą modeli OpenAI cztery podatności w oprogramowaniu używanym w instytucjach unijnych. Poprawki istnieją dla wszystkich czterech.
Osobny przegląd ENISA i CERT-EU objął 27 projektów oprogramowania i kilka modeli granicznych, w tym OpenAI, a także narzędzia takie jak wtyczka bezpieczeństwa Codex. Maintainerzy ocenili 88 potencjalnych problemów i potwierdzili 95 proc. z nich. Wynik dotyczy modeli testowanych łącznie, a nie samego OpenAI, a źródło nie podaje bliższej metodologii.
Polski wątek
CERT Polska wykorzystał modele OpenAI jako pomoc w znalezieniu sześciu podatności w systemie MikroTik RouterOS. Producent wydał poprawki, a CERT Polska potwierdził, że blokują ataki, które zespół obserwował. Badacze sami kierowali pracą i weryfikowali ustalenia na realnych systemach.
Ogłoszenie zbiegło się z otwarciem NATO Edge 26, konferencji przemysłowej NCIA w Izmirze. To komunikat producenta, więc skalę użycia i skuteczność trzeba czytać jako deklaracje firmy.